Seit 2003 unterstützt SecRec Unternehmen, Behörden und Betreiber kritischer Infrastrukturen beim Aufbau belastbarer Cyber-Resilienz. Diskret, technisch tief, praxisnah.
Since 2003, SecRec has supported companies, authorities and critical infrastructure operators in building robust cyber resilience. Discreet, technically deep, practical.
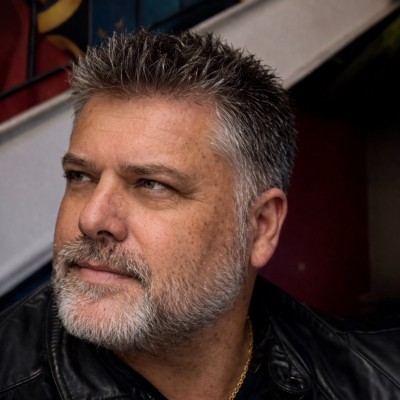
«Sicherheit gehört nicht in den Hintergrund. Sie gehört an den Tisch, an dem entschieden wird.»
«Security does not belong in the background. It belongs at the table where decisions are made.»
— Jack Bralig, Gründer SecRec GmbHFounder SecRec GmbH
Viele Organisationen verlassen sich auf Zertifikate, Firewalls und Dienstleister. Entscheidend ist nicht ob etwas vorhanden ist – entscheidend ist, ob es im Ernstfall trägt.
SecRec prüft, analysiert und macht sichtbar, wo digitale Risiken wirklich bestehen.
Many organisations rely on certificates, firewalls and service providers. What matters is not whether something exists – what matters is whether it holds when it counts.
SecRec tests, analyses and makes visible where digital risks truly exist.
Wir testen Systeme, Anwendungen und Organisationen aus Angreiferperspektive – mit klaren Resultaten, priorisierten Risiken und umsetzbaren Massnahmen.
We test systems, applications and organisations from an attacker's perspective – with clear results, prioritised risks and actionable measures.
Realitätsnahe Angriffssimulationen, kontinuierliches Vulnerability Scanning und Risikobewertung – wir decken Sicherheitslücken auf, bevor Angreifer sie ausnutzen.
Realistic attack simulations, continuous vulnerability scanning and risk assessment – we uncover security gaps before attackers can exploit them.
Mehr erfahren → Learn more →Code-Reviews, WAF, RASP und Netzwerkanalysen – wir analysieren Anwendungen, Schnittstellen und Netzwerkübergänge dort, wo technische Schwächen zu realen Angriffspfaden werden.
Code reviews, WAF, RASP and network analysis – we analyse applications, interfaces and network transitions where technical weaknesses become real attack paths.
Mehr erfahren → Learn more →Untersuchung von Sicherheitsvorfällen, Beweissicherung und professionelle Datenrettung – diskret, rechtskonform und schnell, wenn es darauf ankommt.
Investigation of security incidents, evidence preservation and professional data recovery – discreet, legally compliant and fast when it matters most.
Mehr erfahren → Learn more →Generative KI, autonome Agenten und Shadow AI schaffen neue Angriffsvektoren. SecRec bewertet KI-Systeme, LLM-Endpunkte und agentenbasierte Prozesse auf reale Risiken – bevor daraus Sicherheitsvorfälle entstehen.
Generative AI, autonomous agents and Shadow AI create new attack vectors. SecRec assesses AI systems, LLM endpoints and agent-based processes for real risks – before they become security incidents.
SecRec verbindet offensive Sicherheitsmethodik, langjährige ICT-Erfahrung und ein tiefes Verständnis für Organisationen, Prozesse und menschliche Risiken.
SecRec combines offensive security methodology, long-standing ICT experience and a deep understanding of organisations, processes and human risk.
Systemdenker, der Sicherheit nicht als Produkt, sondern als Schutzkultur versteht – technisch, menschlich und organisatorisch.
A systems thinker who understands security not as a product, but as a protective culture – technical, human and organisational.
jackbralig.ch →Sie schildern Ihr Anliegen. Wir prüfen die Ausgangslage und melden uns diskret mit einer Einschätzung zum weiteren Vorgehen.
You describe your situation. We assess the starting point and get back to you discreetly with an assessment of how to proceed.
Anfrage gesendet. Wir melden uns in Kürze.
Enquiry sent. We will be in touch shortly.
Fehler. Bitte schreiben Sie direkt an secrec@secrec.ch
Error. Please write directly to secrec@secrec.ch